Apa Itu VLAN dan Kapan Kantor Membutuhkannya
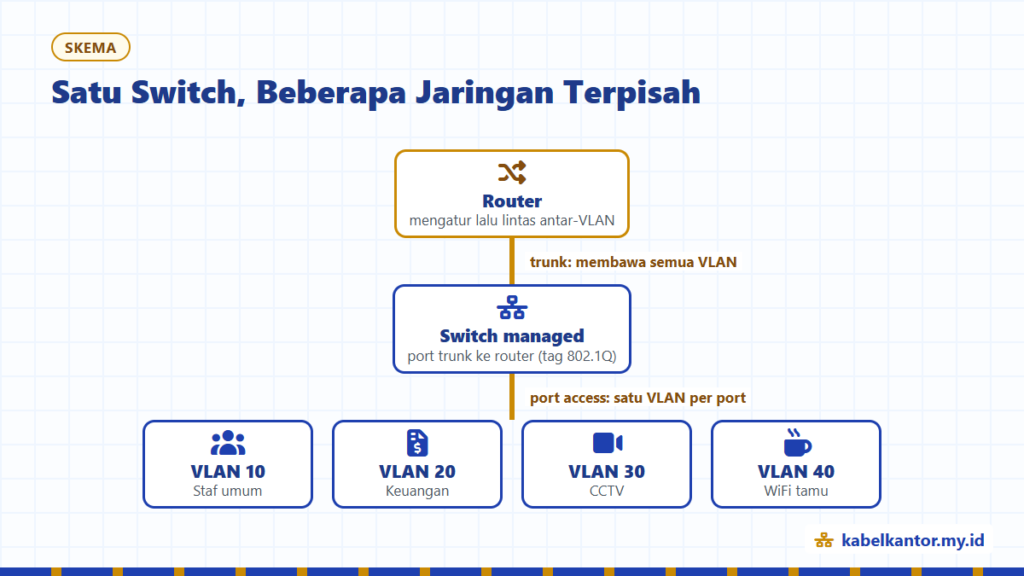
Apa itu VLAN? VLAN (Virtual Local Area Network) adalah cara membagi satu jaringan fisik menjadi beberapa jaringan logis yang terpisah. Dengan VLAN, komputer staf, komputer keuangan, kamera CCTV, dan WiFi tamu bisa memakai switch dan kabel yang sama, tetapi tidak bisa saling melihat kecuali Anda mengizinkannya.
Bagi kantor, VLAN adalah jalan tengah antara “semua perangkat dalam satu jaringan” dan “membangun jaringan terpisah dengan kabel dan switch sendiri-sendiri”. Artikel ini menjelaskan cara kerja VLAN dengan bahasa sederhana, istilah yang perlu Anda kenal, dan tanda-tanda kantor mulai membutuhkannya.
Cara Kerja VLAN dengan Analogi Sederhana
Bayangkan sebuah gedung kantor dengan satu lorong panjang. Tanpa VLAN, semua orang berada di satu ruangan besar dan bisa mendengar setiap percakapan. Dengan VLAN, ruangan itu disekat menjadi beberapa ruang kedap suara. Orang di ruang keuangan tidak mendengar pembicaraan di ruang tamu, padahal mereka berada di gedung dan lorong yang sama.
Secara teknis, switch yang mendukung VLAN memberi nomor (VLAN ID) pada setiap port atau pada setiap paket data. Standar yang umum dipakai adalah IEEE 802.1Q, yang menyisipkan label kecil berisi nomor VLAN ke dalam paket data. Nomor VLAN yang bisa dipakai berkisar dari 1 sampai 4094.
Perangkat di VLAN yang berbeda tidak bisa berkomunikasi langsung. Bila memang perlu, misalnya staf harus mencetak ke printer di VLAN lain, lalu lintas itu harus melewati router atau switch layer 3. Di titik inilah Anda bisa memasang aturan: mana yang boleh, mana yang tidak.
Istilah Penting: Port Access, Trunk, Tagged, dan Untagged
| Istilah | Arti | Contoh pemakaian |
|---|---|---|
| Port access | Port yang hanya membawa satu VLAN | Port ke PC staf, printer, atau kamera |
| Port trunk | Port yang membawa beberapa VLAN sekaligus | Sambungan switch ke router, ke switch lain, atau ke access point |
| Tagged | Paket membawa label nomor VLAN | Lalu lintas di port trunk |
| Untagged | Paket tanpa label; switch menentukan VLAN-nya dari port | Lalu lintas di port access ke perangkat biasa |
| Native VLAN / PVID | VLAN untuk paket tanpa label di port tertentu | Sering bawaan VLAN 1; sebaiknya dipahami sebelum diubah |
Istilah di menu switch bisa berbeda antarmerek. Ada yang memakai kata “access/trunk”, ada yang memakai “tagged/untagged” per port, ada pula yang memakai “PVID”. Prinsipnya tetap sama.
Tanda Kantor Mulai Membutuhkan VLAN
Tidak semua kantor perlu VLAN. Kantor lima orang dengan satu printer mungkin belum membutuhkannya. Namun beberapa kondisi berikut adalah tanda kuat bahwa sudah waktunya.
- Ada WiFi untuk tamu atau pengunjung. Tamu sebaiknya hanya mendapat akses internet, bukan akses ke folder bersama dan printer. Panduannya ada di artikel memisahkan WiFi tamu dari jaringan kantor.
- Ada data sensitif. Komputer keuangan, kepegawaian, atau server berkas penting sebaiknya tidak sejaringan dengan semua perangkat lain.
- Ada perangkat yang sulit diamankan. Kamera CCTV, mesin absensi, dan perangkat pintar sering jarang diperbarui. Memisahkannya mengurangi risiko bila salah satu perangkat bermasalah.
- Jumlah perangkat makin banyak. Jaringan datar dengan ratusan perangkat menghasilkan lalu lintas broadcast yang tidak perlu dan lebih sulit dilacak saat ada masalah.
- Ada beberapa unit kerja dengan kebutuhan berbeda. Misalnya bagian layanan publik dan bagian internal di gedung yang sama.
Yang Perlu Disiapkan Sebelum Menerapkan VLAN
- Switch yang mendukung VLAN. Switch unmanaged tidak bisa mengatur VLAN. Anda butuh switch smart atau managed. Perbedaannya dijelaskan di artikel switch managed vs unmanaged.
- Router yang mendukung VLAN. Router harus bisa membuat antarmuka per VLAN, memberi IP gateway dan DHCP untuk setiap VLAN, serta mengatur aturan firewall antar-VLAN.
- Access point yang mendukung VLAN per SSID bila Anda ingin WiFi tamu dan WiFi kantor masuk ke VLAN berbeda.
- Rencana tertulis. Daftar VLAN, nomor, nama, rentang IP, dan port mana masuk VLAN mana.
| VLAN (contoh) | Nama | Rentang IP |
|---|---|---|
| 10 | Staf | 192.168.10.0/24 |
| 20 | Keuangan | 192.168.20.0/24 |
| 30 | CCTV | 192.168.30.0/24 |
| 40 | Tamu | 192.168.40.0/24 |
Menyamakan nomor VLAN dengan oktet ketiga alamat IP, seperti contoh di atas, memudahkan siapa pun membaca jaringan Anda di kemudian hari.
Langkah Aman Menerapkan VLAN
- Backup konfigurasi router dan switch sebelum mengubah apa pun.
- Kerjakan di luar jam sibuk dan beri tahu pengguna bahwa jaringan mungkin terputus sebentar.
- Pastikan Anda tetap bisa masuk ke halaman admin. Salah mengatur port tempat laptop admin tersambung adalah cara paling umum “mengunci diri sendiri” dari switch.
- Mulai dari satu VLAN baru, misalnya VLAN tamu, lalu uji sampai benar sebelum memindahkan perangkat lain.
- Atur aturan antar-VLAN di router, misalnya tamu hanya boleh ke internet, staf boleh ke printer, CCTV hanya boleh ke NVR.
- Dokumentasikan hasil akhirnya, termasuk port trunk dan port access.
Beberapa kesalahan yang sering terjadi saat pertama kali menerapkan VLAN:
- Port trunk lupa diberi VLAN baru. VLAN sudah dibuat di router dan switch, tetapi tidak diizinkan lewat port trunk, sehingga perangkat di VLAN itu tidak mendapat IP.
- DHCP belum dibuat untuk VLAN baru. Perangkat tersambung tetapi tidak mendapat alamat dan muncul IP 169.254.x.x.
- Aturan antar-VLAN terlalu longgar. VLAN sudah terpisah, tetapi router mengizinkan semua lalu lintas antar-VLAN, sehingga pemisahan tidak ada artinya.
- Aturan terlalu ketat. Staf tidak bisa mencetak karena printer ada di VLAN lain dan belum diberi izin akses.
Penting: nama menu dan cara pengaturan VLAN berbeda per merek dan versi firmware. Ikuti panduan resmi perangkat Anda, dan jangan ragu meminta bantuan teknisi berpengalaman untuk penerapan pertama.
Pertanyaan yang Sering Diajukan
Apakah VLAN membuat internet lebih cepat?
Tidak secara langsung. VLAN berfungsi untuk pemisahan dan keteraturan. Namun berkurangnya lalu lintas broadcast pada jaringan besar bisa membuat jaringan lokal lebih tenang.
Apakah VLAN sama dengan subnet?
Tidak sama, tetapi biasanya berpasangan. VLAN memisahkan di tingkat switch, sedangkan subnet memisahkan di tingkat alamat IP. Praktik yang umum adalah satu VLAN untuk satu subnet.
Apakah VLAN sudah cukup untuk keamanan?
VLAN adalah salah satu lapisan, bukan satu-satunya. Tetap perlukan aturan firewall antar-VLAN, kata sandi perangkat yang kuat, dan pembaruan firmware secara berkala.
Kesimpulan
VLAN memungkinkan kantor memisahkan staf, data sensitif, CCTV, dan tamu di atas switch dan kabel yang sama. Kantor mulai membutuhkannya saat ada WiFi tamu, data penting, atau perangkat yang sulit diamankan. Siapkan switch dan router yang mendukung, buat rencana tertulis, backup konfigurasi, lalu terapkan bertahap.
Panduan Terkait

Redaksi Kabel Kantor membahas jaringan LAN dan WiFi untuk kantor kecil hingga menengah: perencanaan kabel, switch, access point, keamanan jaringan, dan pemecahan masalah. Panduan disusun dari dokumentasi resmi perangkat dan standar pengkabelan yang berlaku.